人工智能技术在网络空间安全领域的应用研究
引言
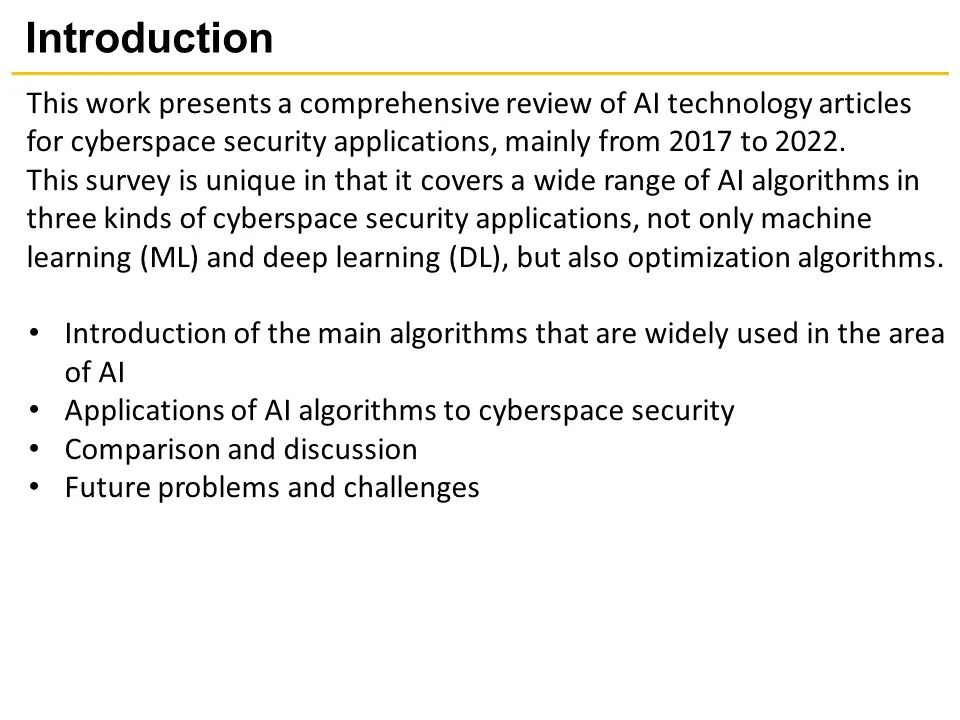
随着网络技术的飞速发展,网络空间已成为继陆、海、空、天之后的第五大主权领域。与此网络攻击手段日益复杂化、自动化和智能化,传统的安全防护技术逐渐难以应对海量、动态、未知的威胁。人工智能(AI)技术凭借其强大的模式识别、异常检测和自动化决策能力,为网络空间安全提供了全新的解决思路与方法。本文旨在探讨人工智能技术在网络空间安全领域的研究现状、典型应用、挑战及未来趋势,并结合网络技术本身的研究进展,分析两者融合的潜力与方向。
一、网络空间安全面临的主要挑战
- 攻击规模与速度激增:分布式拒绝服务(DDoS)攻击、高级持续性威胁(APT)等可在秒级造成大规模破坏,传统基于规则和签名的检测方法响应滞后。
- 未知威胁与零日漏洞:攻击者利用未公开漏洞,特征未知,无法通过已有黑名单匹配发现。
- 内部威胁与隐蔽信道:合法用户权限滥用或数据泄露行为藏匿于正常流量中,人工审计难以全覆盖。
- 加密流量普及:HTTPS、VPN等加密技术使深度包检测失效,安全分析需依赖流量元数据与行为建模。
二、人工智能在网络空间安全中的关键技术
1. 机器学习与深度学习
- 监督学习:用于恶意软件分类、入侵检测(如KDD Cup 99数据集)。
- 无监督学习:聚类与异常检测,发现未知攻击模式。
- 深度学习:卷积神经网络(CNN)处理流量图像化数据,循环神经网络(RNN)与时序模型分析网络会话序列。
2. 强化学习
用于自动化渗透测试、动态防御策略优化(如移动目标防御)。智能体通过与环境交互学习最优防御动作。
3. 自然语言处理(NLP)
- 分析安全日志、漏洞报告、暗网论坛文本,提取威胁情报。
- 自动化生成漏洞描述与修复建议。
4. 知识图谱与图 neural networks
构建资产-漏洞-攻击者关联图谱,识别攻击路径与关键节点,提升威胁狩猎效率。
三、典型应用场景
1. 智能入侵检测与防御
基于AI的NIDS/NIPS可实时分析流量,区分正常与恶意行为。例如,使用自编码器重构网络流量,高重构误差即判为异常。
2. 恶意软件检测与分类
利用深度学习提取PE文件、API调用序列特征,实现家族分类与变种识别,免杀能力更强。
3. 网络钓鱼与欺诈检测
NLP分析邮件正文、URL结构,结合视觉相似度检测仿冒页面,提升用户防护。
4. 安全运营自动化(SOAR)
AI赋能安全编排、自动化与响应,实现告警降噪、事件关联与自动处置,缓解人力短缺。
5. 网络空间威胁情报分析
AI从多源异构数据中挖掘攻击者画像、TTPs(战术、技术与过程),预测攻击意图。
四、网络技术研究的新趋势与AI的融合
- SDN/NFV与AI:软件定义网络提供全局视图,AI控制器可实现动态流量调度与安全策略下发。
- 零信任架构:AI持续评估用户与设备行为信任度,实现动态访问控制。
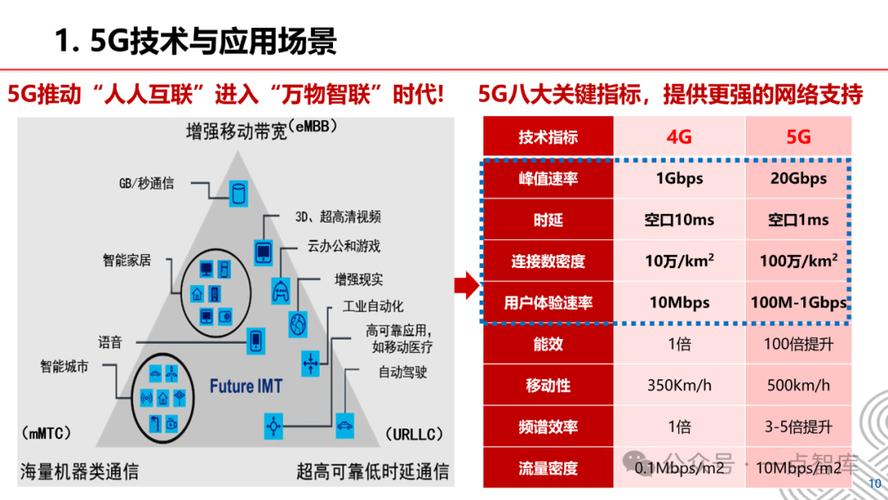
- 5G/6G网络安全:网络切片、边缘计算引入新攻击面,AI用于切片隔离验证与异常检测。
- 物联网安全:轻量级AI模型部署于边缘设备,实现本地异常检测,减少云端依赖。
- 量子安全与AI:AI辅助设计抗量子密码算法,并检测量子攻击迹象。
五、面临的主要挑战
- 对抗性攻击:攻击者生成对抗样本欺骗AI模型,导致误判。需研究鲁棒学习与对抗训练。
- 数据隐私与共享:安全数据敏感,跨组织共享困难。联邦学习、差分隐私成为解决方向。
- 模型可解释性:黑盒模型难以为安全决策提供依据,影响信任与合规。
- 计算资源与实时性:深度学习模型推理延迟高,难以满足线速流量处理需求。
- 概念漂移:网络环境与攻击手法不断变化,模型需持续更新,避免性能退化。
六、未来研究方向
- 可解释AI与安全:开发面向安全分析的可解释模型,辅助人工研判。
- 自适应与持续学习:在线学习、元学习使模型快速适应新威胁。
- AI与其他技术融合:区块链+AI实现去中心化威胁情报共享;边缘计算+AI提升响应速度。
- AI自身安全:研究AI模型的后门检测、模型窃取防御,确保AI系统可信。
- 人机协同:AI辅助而非替代安全专家,构建人机共智的防御体系。
结论
人工智能技术为网络空间安全带来了革命性的检测、防御与响应能力,尤其在应对未知威胁、海量数据和自动化运营方面优势显著。AI本身也面临对抗攻击、可解释性不足等挑战。未来研究需将AI与网络技术(如SDN、零信任、5G)深度融合。构建鲁棒、可解释、自适应的智能安全体系,同时关注AI自身安全。只有人机协同、持续演进,才能在不对称的网络攻防中占据主动,护卫数字世界的安全。
如若转载,请注明出处:http://www.gszwfwzx.com/product/10.html
更新时间:2026-10-24 13:56:29