山石网科与深澜联合发布安全管控方案 构筑网络技术研究的新防线
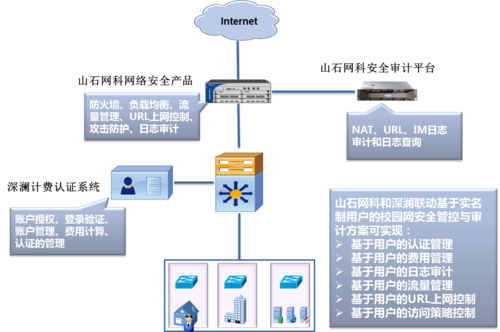
在数字化浪潮席卷全球的今天,网络安全已成为企业生存与发展的生命线。随着网络技术的飞速迭代,高级持续性威胁(APT)、内部数据泄露、未知漏洞利用等攻击手段层出不穷,传统的边界防御体系日渐力不从心。正是在这一背景下,山石网科与深澜强强联合,正式发布了全新的安全管控方案,为金融、政府、互联网等关键行业的网络技术研究与实践注入了强心剂。
背景:网络技术研究面临的安全困境
网络技术研究往往涉及海量敏感数据、尖端实验环境以及复杂的协作网络。从5G、物联网到云计算、人工智能,每一项新技术的落地都伴随着新的攻击面。研究人员在追求性能与创新的常常陷入“重功能轻安全”的误区。例如,一个未受保护的API接口可能成为攻击者窃取核心算法的跳板;一处配置不当的虚拟化环境足以令整个实验室网络沦陷。
传统安全产品“单点布防、静态规则”的模式,在面对动态变化的内部威胁和定向攻击时显得捉襟见肘。因此,市场亟需一种能够深度融合网络技术研究场景、兼具 visibility(可见性)与 control(控制力)的端到端安全管控方案。
联合方案:技术与场景的深度咬合
山石网科作为中国网络安全行业的领军者,拥有自主知识产权的脆弱性扫描、入侵防御、云安全等核心技术;深澜则在网络行为管理、身份认证及终端准入控制领域深耕多年。双方此次联合发布的安全管控方案并非简单的产品叠加,而是从架构层实现“感知-分析-决策-响应”的闭环。
方案核心能力包括:
- 精细化资产与身份治理:通过深澜的终端准入及身份认证系统,对研究人员、运维人员、第三方访客进行细粒度角色划分。每台设备、每个账号均对应唯一的动态权限,杜绝“万能钥匙”式的滥用。
- 内网微隔离与行为基线:利用山石网科的智能流量分析引擎,自动学习网络技术研究环境中的正常通信模式(如代码仓库访问、测试端口调用、数据同步频次),并生成动态行为基线。一旦出现终端异常外联、横向端口扫描或非工作时段的大流量传输,系统立即阻断并告警。
- 未知威胁检测与沙箱联动:针对网络技术研究中引入的第三方工具、更新包或开源代码,方案集成沙箱暗取技术与机器学习模型,在不影响研发进度的前提下,将可疑文件引流至虚拟环境引爆,防止0day攻击渗透。
- 统一策略与自动化编排:通过集中管理平台,安全团队可跨物理与虚拟环境下发一致的安全策略。当检测到攻击链中的任一环节(如某台测试服务器被植入后门),系统自动触发联动响应:隔离该服务器、撤销相关令牌、并通知负责人,全过程仅需秒级。
典型应用场景:某网络技术研究院的实践
以某省级网络技术研究院为例,该机构拥有多个攻防实验室、云原生测试集群及校企联合研发中心。此前,因学生实验误将含有漏洞的演示应用暴露于内网,导致勒索软件在内网扩散,迫使研究进度停滞一周。
部署联合方案后:
- 准入层:任何设备必须通过深澜认证客户端完成安全基线检查(补丁版本、防病毒软件状态)方可入网。
- 流量层:山石网科防火墙对南北向与东西向流量进行深度包检测(DPI),发现由该漏洞触发的异常加密流量后,立即切断连接并推送修复指引。
- 响应层:自动化剧本将受感染终端从网络逻辑隔离,同时保留取证流量镜像,供后续根因分析。相同的攻击测试被拦截在萌芽阶段,研究环境保持连续可用。
意义与展望
山石网科与深澜的此次联合,不仅仅是产品层面的互补,更体现了一种面向“网络技术研究”垂直场景的安全方法论:安全不应该是研发效率的对立面,而应成为创新活动的使能者。
从技术趋势看,未来的网络技术研究将更加依赖云原生、零信任和人工智能。联合安全管控方案已在架构中预留了与零信任网关、SOAR(安全编排自动化与响应)平台的接口。可以预见,随着威胁情报的持续输入和AI模型的迭代,此类方案将实现从“被动管控”到“主动免疫”的跨越。
对于广大从事网络技术研究的机构而言,选择一套与业务深度调优的安全管控体系,已不再是合规的底线要求,而是保护核心知识资产、维持研发竞争力的战略投资。山石网科与深澜的这次联合,恰恰为行业提供了一个可落地、可演进的参考范本。
如若转载,请注明出处:http://www.gszwfwzx.com/product/19.html
更新时间:2026-10-24 05:33:27