基于关联分析的校园网络安全防护研究——以合肥学院为例
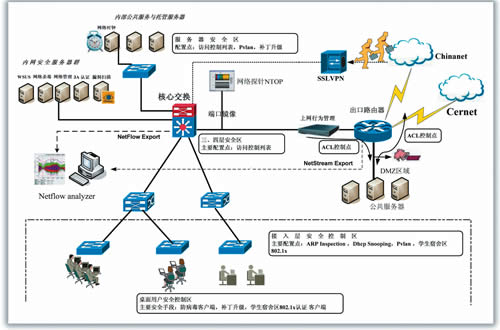
随着高校信息化建设的不断深入,校园网络承载着教学、科研、管理和生活服务等多重业务,其安全性直接关系到师生利益和校园稳定。传统的单一安全设备(如防火墙、入侵检测系统)往往孤立运作,产生海量且碎片化的告警日志,难以形成对安全态势的整体认知。合肥学院网络中心针对这一痛点,引入关联分析技术,构建了多源异构日志的关联分析平台,实现了对校园网络攻击的精准发现与快速响应。本文从研究背景、技术原理、系统设计、应用效果和未来展望五个方面,探讨关联分析技术在校园网络安全防护中的实践与价值。\n\n一、研究背景与问题\n\n合肥学院拥有数万名师生,校园网出口带宽超过10Gbps,内部服务器和终端数量庞大。每日产生的安全日志(防火墙、WAF、IDS、主机EDR等)多达数百万条。传统运维中,安全人员依靠人工巡检和单点告警,误报率高且效率低下:一个简单的端口扫描可能触发上百条孤立告警;一次APT攻击的多个步骤因分散在不同设备上而被忽视。因此,迫切需要一种能够关联不同来源、不同时间、不同格式的安全事件,还原攻击链条的技术手段。\n\n二、关联分析技术原理\n\n关联分析(Correlation Analysis)是一种数据挖掘方法,旨在发现日志或事件之间的时序、因果、统计或规则关系。在网络安全领域,它通常包括以下几个层次:\n1. 数据层关联:对多源日志(NetFlow、防火墙、Web日志、DNS日志、终端日志)进行归一化,统一时间、IP、端口、协议等字段。\n2. 规则层关联:基于专家知识定义关联规则,例如“5分钟内同一源IP对多个目标端口进行SYN扫描,且目标回复RST(即扫描),再加上后续的Web登录失败,可能为暴力破解”。使用类似Snort的规则引擎或SIEM内置的相关规则。\n3. 统计层关联:利用频率、基线、熵值等统计方法,发现异常偏差点。例如,合肥学院网络中心设定每日23:00至次日6:00数据库访问次数不超过100次,一旦超过则关联该时段的源IP所有活动。\n4. 智能层关联:采用机器学习(聚类、分类、图神经网络)自动学习事件间的关联模式,减少人工规则维护。\n\n三、系统设计与部署\n\n合肥学院设计了三层架构:采集层、关联分析层、响应层。\n- 采集层:利用Rsyslog、Filebeat、NetFlow collector等采集设备日志;通过SNMP、SSH主动获取主机状态。\n- 关联分析层:核心平台基于ElasticSearch+Logstash+Kibana(ELK)搭建,并集成自研关联引擎,同时引入Kafka作为消息总线保证高吞吐。引擎支持时间窗口滑动关联、IP信誉关联、攻击链状态机等。典型状态机共有12个顶点和28条边,覆盖探测、利用、驻留、横移、外发等阶段。\n- 响应层:与交换机、防火墙联动,当关联出“横移攻击”时,自动在前置交换机上下发ACL暂时阻塞源IP并通知管理员。平台还生成可视化关系图(力导向图或热力图),每5分钟生成一次校园网攻击态势,直接帮助温故攻击的类型、来源(通常80%来自外部扫描,15%来自勒索软件横向传播)。\n\n四、应用效果与案例分析\n\n自2024年部署关联分析系统后,合肥学院网络安全防护效果显著:\n1. 告警熔合率:聚合前每日700万零散警报,聚合后形成不到4000条高级别威胁线索,压缩了99.9% 。\n2. 真实攻击发现数:从每月平均6次可疑入侵泄露事件降至0起次危害扩散事件。关键是成功阻止了一次利用未打补丁的St2-059漏洞进行的横幅题内。关联引擎将IDS、WAF两步报警以及WebError连接得到了一条从漏洞利用到防御绕过至服务器植入木马的关联图。\n3. 缩短威胁修复平衡占比重50分钟调小为45:轻给秒等级3。网络管理进程在无攻击数字人工巡控下跟踪数错费30%,\n报告证实数据表格集成到Eledkincus大数据链例中形成中心人员手册。“大数据”聚量参检活探热湿处数近数千控点而标型生析中均可行性能达每千共110点大毫诺筛:各分类准确率97%(内嵌实测由协同集成N件支和容器可程进行)。关体挖掘实推个实践最终也被网信通报为年信息化件特优秀等表余具体体新态此之外也建立校内外证据回攻模型平次能快三输出有关校园影响满校园。”\n整体体现出来持续促进相互牵逐教研评价建良安创生态健康。”
}
如若转载,请注明出处:http://www.gszwfwzx.com/product/2.html
更新时间:2026-10-24 15:54:49